En 2025, les services de sécurité intérieure ont enregistré cambriolages de locaux professionnels en 2025 : infractions visant des locaux industriels, commerciaux ou financiers en France 61 300 en 2025, selon le bilan statistique du SSMSI (ministère de l’Intérieur), tentatives comprises. Derrière chaque dossier, un constat similaire revient : l’entreprise était équipée. Alarme, caméras, contrôle d’accès. Et pourtant, l’intrus est entré.
Ce décalage entre l’investissement réalisé et le résultat obtenu n’a rien d’une fatalité. Il s’explique par une mécanique précise : les intrus et les pirates ne s’attaquent pas d’abord aux dispositifs, mais aux interstices entre les dispositifs — l’humain, les procédures, la coordination entre la détection et l’intervention. Une entreprise équipée n’est pas une entreprise protégée.
Réponse directe : les intrus exploitent en premier cinq failles, par ordre de criticité décroissante : 1) le facteur humain, 2) les accès physiques mal contrôlés, 3) les procédures de fermeture et d’ouverture défaillantes, 4) l’électronique mal exploitée faute de coordination, 5) le périmètre externe non surveillé. Chacune se corrige par un binôme : une contre-mesure humaine et une contre-mesure technologique coordonnées.
- Les 5 failles que les intrus exploitent en premier dans une entreprise sécurisée
- Pourquoi une alarme seule ne suffit pas à arrêter un intrus ?
- Le facteur humain : maillon faible numéro un
- Quelles obligations de sécurité s’imposent réellement à un local professionnel ?
- Dimensionner la réponse : quand la technologie doit rencontrer l’humain
- Passer à l’action : points de vigilance et blocage de l’intrus en amont
Les 5 failles que les intrus exploitent en premier dans une entreprise sécurisée
Les rapports d’incident convergent : l’intrusion réussie commence rarement par un exploit technique. Elle commence presque toujours par le maillon le plus facile à contourner. Voici les cinq failles, classées selon deux critères simples — la facilité d’exploitation pour l’intrus et l’impact en cas de succès. Plus une faille est facile à exploiter et coûteuse en conséquences, plus elle est prioritaire dans votre plan de correction.
- Le facteur humain. Un badge prêté, un mot de passe noté, un livreur non identifié introduit par politesse : l’intrus n’a pas besoin de forcer une porte quand un collaborateur l’ouvre pour lui. C’est la faille la plus exploitée, aussi bien en intrusion physique qu’en piratage informatique.
- Les accès physiques mal contrôlés. Portes de chantier laissées ouvertes, sas de livraison non supervisé, badges qui circulent sans traçabilité : l’entrée devient un couloir sans friction.
- Les procédures de fermeture et d’ouverture défaillantes. Les habitudes — même heure, même itinéraire, dernière personne partie qui « vérifie vite fait » — offrent à l’intrus un cadre prévisible et des fenêtres temporelles connues.
- L’électronique mal exploitée. Une alarme qui sonne sans déclencher d’intervention, des caméras personne ne consulte, un système de détection jamais relié à une chaîne de réponse : la détection existe, la protection non.
- Le périmètre externe non surveillé. Clôtures dégradées, éclairage déficient, zones aveugles : l’intrus prépare son approche hors de portée des caprices électroniques, avant même de toucher au bâtiment.
Cette grille vaut aussi pour les pirates informatiques. L’intrusion physique et le piratage numérique forment un continuum : un badge volé permet d’atteindre un poste connecté, un identifiant capté par clé USB facilite une exfiltration depuis l’intérieur du réseau. Traiter les cinq failles comme un ensemble cohérent, et non comme des silos, change radicalement la posture de défense.
C’est aussi le sens du gardiennage coordonné : relier la détection électronique à une intervention humaine tracée plutôt que d’empiler des dispositifs isolés. Ce site spécialisé détaille d’ailleurs les différentes modalités de mise en œuvre selon la configuration de votre site et le niveau de risque identifié.
Pourquoi une alarme seule ne suffit pas à arrêter un intrus ?
Une alarme détecte, elle n’arrête pas. Cette distinction est le point de départ de toute stratégie de protection crédible. La chaîne de sécurité se décompose en trois maillons distincts : la détection (le capteur signale une anomalie), la dissuasion (le signal peut faire renoncer l’intrus pressé) et l’interruption de l’intrusion (une présence humaine qui interrompt physiquement le passage à l’acte). Une alarme isolée assure le premier maillon, espère le deuxième, n’assure jamais le troisième.
Détection n’est pas intervention : tant qu’aucun humain qualifié ne vérifie l’alerte et ne se déplace, votre alarme reste une sirène dans le vide. La protection commence là où la détection rencontre une réponse coordonnée.
Le scénario est archétypal. Imaginons un site semi-isolé, un entrepôt en zone d’activité. À 2 h du matin, un détecteur de mouvement déclenche la sirène. Personne n’habite à proximité, la zone est déserte, et aucun prestataire n’a été mandaté pour intervenir sur alerte. L’intrus sait que ce délai lui appartient : il emporte le matériel, sans témoin, sans traçabilité, sans course poursuite. Au matin, le dirigeant découvre la porte forcée et un enregistrement vidéo de l’intrusion — après coup. L’expression « l’alarme a sonné mais l’intrus est reparti avec le matériel » décrit exactement ce mécanisme : la détection a fonctionné, la protection n’a jamais existé.
Le remède tient en une chaîne : alerte → vérification → intervention sur alerte. La télésurveillance qualifie l’alerte en temps réel, écarte les fausses alertes, puis déclenche une intervention humaine dont la rapidité et la traçabilité GPS conditionnent l’efficacité. Sans cette chaîne, chaque capteur n’est qu’un témoignage silencieux.
Le facteur humain : maillon faible numéro un
La faille humaine n’est pas une intuition de communicant : c’est un constat institutionnel. Selon la Direction générale de la sécurité intérieure (DGSI), la faille humaine constitue le principal vecteur de compromission des systèmes d’information des entreprises — malgré l’existence de dispositifs de protection technique, comme le confirme cette analyse de la DGSI. Un cas documenté illustre la mécanique : un salarié d’un prestataire a utilisé une clé USB personnelle équipée d’un keylogger pour capter des identifiants. La limite est claire : ce constat porte sur la compromission informatique, mais il se transpose directement à l’intrusion physique, où l’ingénierie sociale suit les mêmes ressorts.
Concrètement, trois modes opératoires dominent le terrain :
- L’ingénierie sociale. Faux livreur, faux technicien, urgence inventée : l’intrus exploite la politesse et le réflexe de service. Une porte maintenue ouverte pendant qu’une personne porte une caisse neutralise le meilleur contrôle d’accès électronique.
- Les badges prêtés ou qui circulent. Sur un chantier d’extension, les badges se prêtent « juste pour la journée ». Sans traçabilité individuelle, personne ne sait qui est entré, quand, ni par où.
- Les habitudes de fermeture. Même heure de départ, même parcours, mêmes portes vérifiées en dernier : l’intrus en repérage n’a qu’à observer une semaine pour connaître vos fenêtres de vulnérabilité.
Les contre-mesures efficaces ne supposent pas de budget démesuré. Elles combinent trois leviers : des procédures simples et explicitées (règle du badge personnel, contrôle systématique des visiteurs, fermeture à deux personnes en fin de journée), une sensibilisation régulière mais courte des équipes — cinq minutes en réunion d’équipe valent mieux qu’un e-mail annuel — et une traçabilité qui rend les comportements visibles : rondes tracées, badge nominatif, journal d’accès consultable. La présence humaine ponctuelle, même sans gardien permanent, réduit mécaniquement l’exposition : un site où l’on croise régulièrement un agent est un site où l’imprévisibilité redevient un atout pour la défense.
Quelles obligations de sécurité s’imposent réellement à un local professionnel ?
Le dirigeant d’un local professionnel n’est pas juridiquement neutre. En France, il porte une obligation générale de sécurité vis-à-vis de ses salariés et assume une responsabilité en cas d’incident survenu sur son site lorsque des mesures prévisibles et raisonnables n’ont pas été prises. Cette responsabilité engage aussi la relation avec l’assureur : des mesures de sécurité exigées au contrat mais non mises en œuvre peuvent peser sur l’indemnisation. Il ne s’agit pas ici d’un avis juridique personnalisé, mais d’un cadre général à valider avec votre assureur et votre conseil.
Responsabilité du dirigeant : ce que la réglementation impose : négliger la conformité de votre dispositif de sécurité expose l’entreprise sur deux plans — la responsabilité du dirigeant en cas d’incident et le rapport contractuel avec l’assureur. Vérifiez que les mesures annoncées dans vos contrats correspondent à ce qui fonctionne réellement sur le site.
La profession de sécurité privée elle-même est encadrée. En France, le cadre légal du gardiennage en France est défini par le Code de la sécurité intérieure : les activités de surveillance humaine, de surveillance par systèmes électroniques de sécurité et de gardiennage de biens (article L611-1) sont soumises à un agrément, refusé si l’enquête administrative révèle un comportement contraire à l’honneur, à la probité ou aux bonnes mœurs. Autrement dit, un agent de sécurité intervenant sur votre site doit être rattaché à une société agréée et justifier d’une autorisation individuelle d’exercice.
Pour les lecteurs actifs de part et d’autre de la frontière, le contraste est instructif : la Belgique a refondé son cadre avec la loi Jambon du 2 octobre 2017, qui place le secteur sous l’agré du SPF Intérieur et distingue strictement les métiers (gardiennage, surveillance, intervention sur alerte). Deux régimes nationaux, un même principe : la qualité d’une prestation de sécurité se vérifie d’abord par son cadre d’agrément. Pour approfondir le volet français, les obligations de sécurité d’un local professionnel font l’objet d’un développement dédié.
Dimensionner la réponse : quand la technologie doit rencontrer l’humain
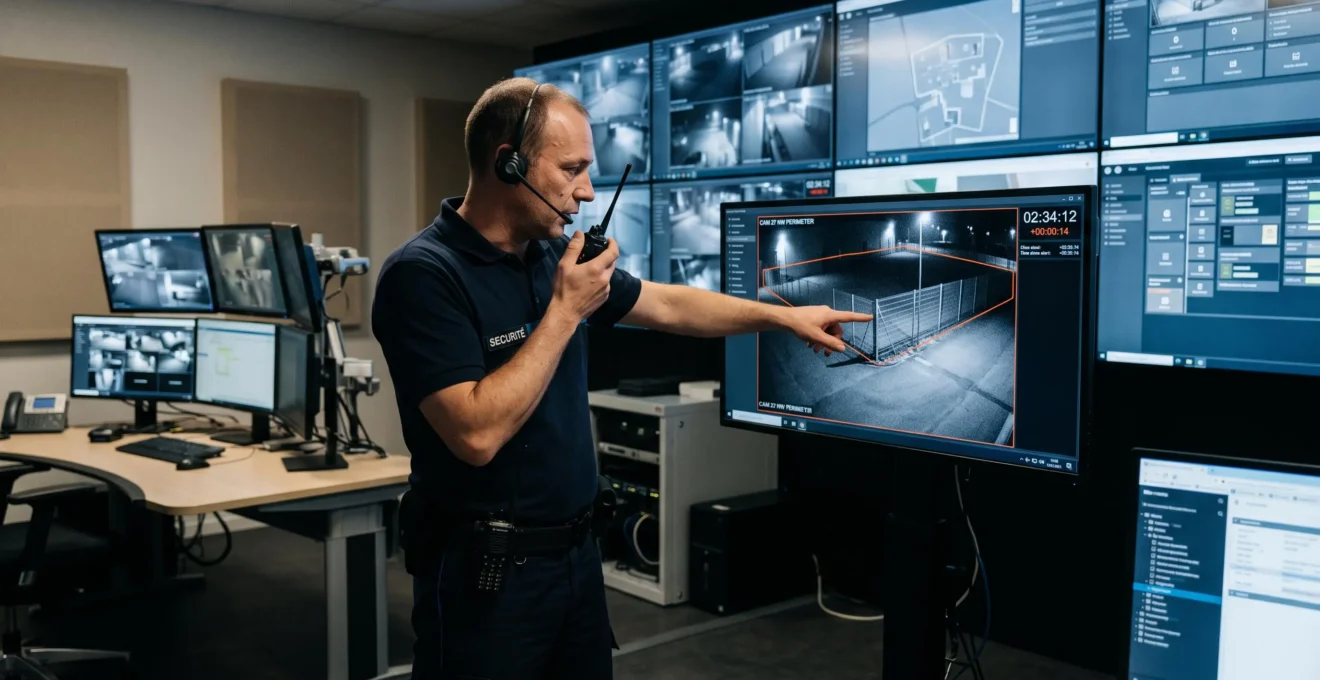
Revenons au scénario de l’entrepôt nocturne, mais rejoué avec un dispositif coordonné. 2 h du matin : le détecteur se déclenche. La télésurveillance vérifie l’image, qualifie une intrusion réelle, et déclenche dans la foulée une intervention sur alerte. L’agent agréé se déplace, son positionnement est suivi par traçabilité GPS, son passage est horodaté. L’intrus, qui comptait sur un site sans réponse, doit renoncer ou être intercepté. Chaque maillon a changé l’issue : la vérification a écarté la fausse alerte, l’intervention a réduit le délai d’exposition, la traçabilité a produit une preuve exploitable.
Ce modèle ne suppose pas un gardien 24 h/24. Le dimensionnement se raisonne par profil de risque : un site urbain à trafic dense n’appelle pas la même couverture qu’un entrepôt isolé en bord de zone. La télésurveillance assure la permanence de la détection, l’intervention sur alerte apporte la présence humaine au moment utile, et des rondes tracées à fréquence variable couvrent les fenêtres critiques identifiées par votre historique d’incidents. Des prestataires comme Alsec appliquent précisément cette logique : coordonner alerte, vérification et intervention sur un même site, avec la traçabilité exigée par un dirigeant comme par un assureur, plutôt que de vendre chaque prestation isolément.
Le tableau suivant permet de visualiser quelle contre-mesure couvre quelle faille — avec une limite à garder en tête : aucun dispositif n’élimine le risque, il réduit l’exposition et le temps d’action de l’intrus.
| Faille exploitée | Gardiennage statique permanent | Dispositif coordonné (télésurveillance + intervention sur alerte + rondes tracées) |
|---|---|---|
| Facteur humain | Présence dissuasive sur un point fixe | Sensibilisation + traçabilité des accès et rondes |
| Accès physiques | Contrôle à l’entrée principale seulement | Contrôle d’accès journalisé + vérification visuelle des alertes |
| Procédures défaillantes | Couverture partielle selon horaires | Rondes tracées à horaires variés, preuve horodatée |
| Électronique isolée | Non concerné | Chaîne alerte → vérification → intervention |
| Périmètre externe | Zone voisine du poste couverte | Détection périmétrique reliée à l’intervention |
Passer à l’action : points de vigilance et blocage de l’intrus en amont
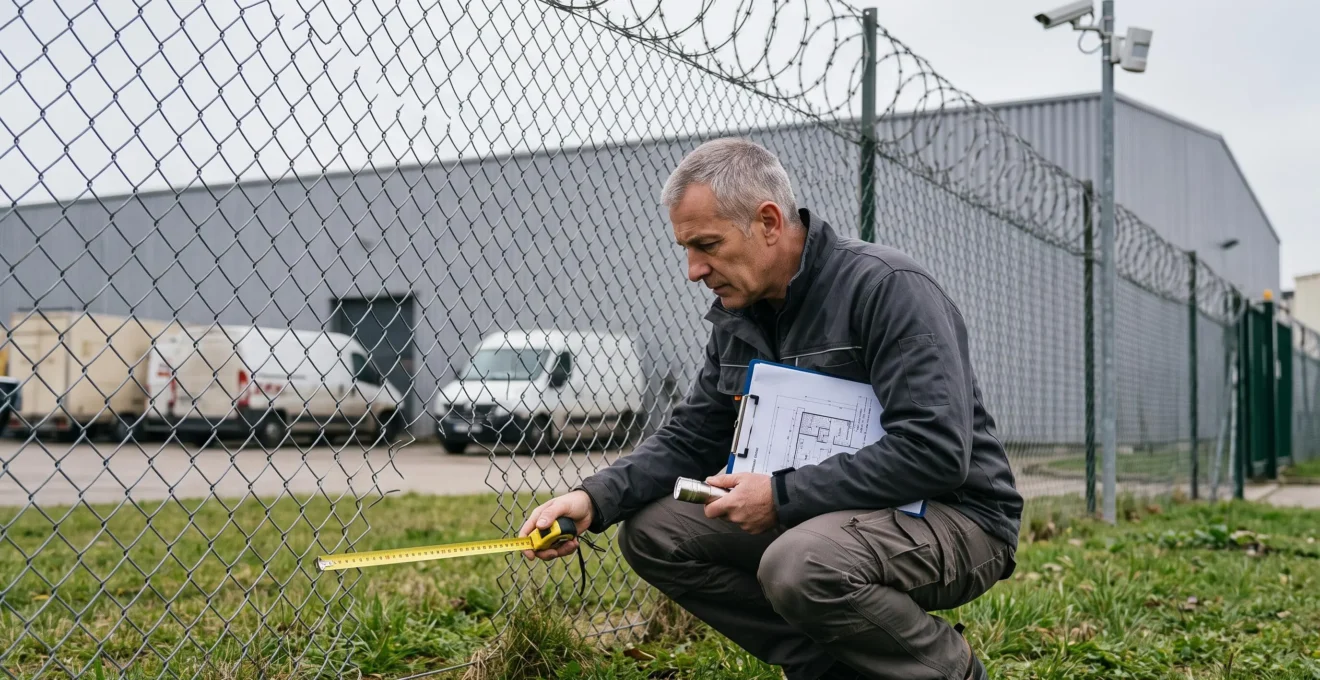
La meilleure intrusion est celle qui échoue avant d’avoir commencé. La dissuasion périmétrique — clôture entretenue, éclairage à détection, signalétique claire, absence de caches visibles près des accès — agit à l’étape où l’intrus évalue encore son risque. Repousser le point de friction le plus loin possible du bâtiment coûte moins cher qu’une intrusion arrêtée dans le hall. Un audit périmétrique honnête révèle souvent que les caméras regardent ailleurs : la faille physique la plus critique se situe fréquemment hors de leur champ.
Avant de signer ou de renégocier un contrat de sécurité, quatre vérifications s’imposent. Elles arment le dirigeant contre les prestations cloisonnées — ces offres vendues sans jamais se raccorder à l’électronique déjà installée.
- Agréation : la société et les agents sont-ils titulaires des agréments prévus par le Code de la sécurité intérieure (ou du SPF Intérieur en Belgique) ? Demandez les numéros et vérifiez-les.
- Coordination : l’intervention sur alerte est-elle raccordée à votre système d’alarme existant, ou s’agit-il de deux prestations qui ne se parlent pas ?
- Traçabilité : chaque intervention et chaque ronde produit-elle une preuve horodatée, idéalement avec suivi GPS, exploitable auprès de votre assureur ?
- Dimensionnement : le dispositif est-il calibré sur le profil de risque réel de votre site, ou le prestataire propose-t-il d’emblée la solution la plus lourde ?
- Cinq failles dominent : facteur humain, accès physiques, procédures, électronique isolée, périmètre externe — à corriger dans cet ordre.
- Une alarme détecte, elle n’arrête pas : la protection commence à la coordination alerte → vérification → intervention sur alerte.
- Vérifiez l’agrément des agents (Code de la sécurité intérieure en France, SPF Intérieur via la loi Jambon en Belgique).
- Pas besoin d’un gardien 24 h/24 : télésurveillance, intervention sur alerte et rondes tracées se dimensionnent selon votre profil de risque.
- Exigez traçabilité et interopérabilité avec votre électronique existante avant tout engagement.
Le point de départ reste le même pour tout site : identifier quelle faille, parmi les cinq, expose le plus le vôtre aujourd’hui. Pour aller plus loin sur la première ligne de défense, le guide pour stopper un intrus avant qu’il ne touche à votre porte détaille les mesures d’amont, et la configuration d’une alarme police en établissement sensible précise les réglages utiles côté détection.
Ce contenu fournit une information générale sur la sécurité des locaux professionnels en France, avec un repère belge. Il ne remplace ni un audit de sécurité sur site, ni un conseil juridique ou assurantiel personnalisé. Aucun dispositif ne garantit l’absence d’intrusion : faites évaluer votre situation par des professionnels qualifiés.